Ciberataques al agua en EE.UU.: 12 estados, más de 30 sistemas en Minnesota y PLC expuestos a internet
Pablo Rojas3 min de lectura
En este artículo
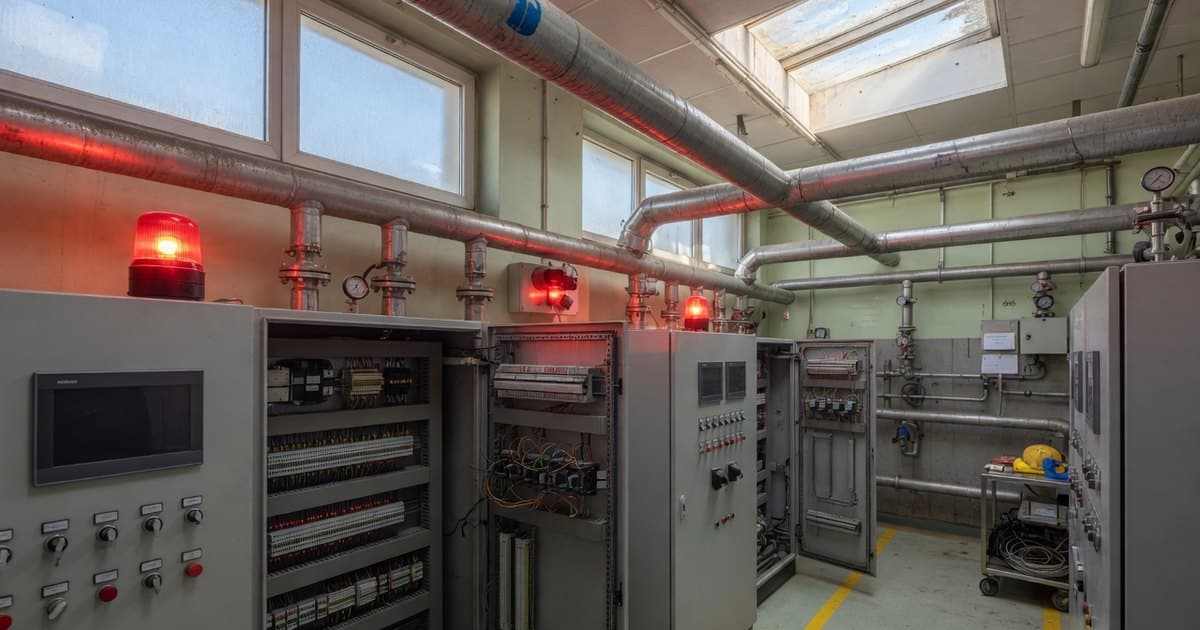
Una campaña de ciberataques contra empresas de agua potable y aguas servidas afectó a al menos 12 estados de Estados Unidos entre fines de julio y agosto de 2026, entre ellos Minnesota, Michigan, Georgia, Dakota del Sur y Nueva Jersey. El primer foco público fue Minnesota, donde más de 30 sistemas comunitarios de agua fueron atacados de forma coordinada el 26 y 27 de julio. El 30 de julio, el FBI y la EPA emitieron una alerta pública que describe efectos operacionales concretos: pérdida de presión e inundaciones.
Qué se sabe del ataque
- Equipos apuntados: controladores lógicos programables (PLC) Rockwell Automation/Allen-Bradley MicroLogix 1100 y 1400 expuestos a internet, según el FBI. La prensa especializada reportó además la explotación de controladores Rockwell Logix mediante la vulnerabilidad CVE-2021-22681 (evasión de autenticación) y ataques a Schneider Modicon M340, Siemens S7-1200 e interfaces HMI.
- Qué hicieron: tras acceder remotamente, los atacantes cambiaron direcciones IP y contraseñas, lo que dejó a los operadores sin visualización y, en algunos casos, sin control de los equipos. Al menos una organización detectó archivos de proyecto modificados al notar discrepancias en la lógica ladder de varios sitios.
- Alcance: la alerta del 30 de julio hablaba de incidentes en al menos siete estados desde el 27 de julio; al 20 de agosto eran al menos 12.
- Casos puntuales: la Clayton County Water Authority, en Georgia, informó que un ataque el 27 de julio perturbó brevemente sus sistemas operacionales; el personal pasó a operación manual y no hubo corte de servicio. En Minnesota, las autoridades indicaron que la seguridad del agua no se vio afectada.
- Atribución: grupos autodenominados APT Iran y CyberAv3ngers, este último vinculado a la Guardia Revolucionaria iraní, reivindicaron ataques.
- Respuesta: Nueva York anunció USD 9 millones en subvenciones para ciberseguridad de servicios de agua, desde pruebas de penetración hasta segmentación de redes.
Por qué un ataque informático termina siendo un problema hidráulico
El FBI lo dice sin rodeos: el efecto dependió de si el PLC solo monitoreaba o también controlaba equipos, y de la capacidad de pasar a operación manual. Un PLC que gobierna el arranque de bombas por nivel de estanque, si pierde su lógica, puede dejar un estanque rebalsando o una red sin presión. La propia alerta advierte que la pérdida de presión puede permitir que agua subterránea sin tratar se infiltre en las tuberías. Y una detención o partida brusca de bombas genera transitorios que la red no siempre soporta: el golpe de ariete no distingue entre una falla eléctrica y un comando malicioso.
La lección para quien diseña un SCADA
- Protecciones físicas independientes del PLC: interruptores de nivel alto cableados directamente al circuito de parada de bombas, rebalses dimensionados para el caudal máximo de impulsión, válvulas de alivio y presostatos con disparo por hardware. Si la única protección está en el software, la protección se puede borrar.
- Nada expuesto directamente a internet: acceso remoto solo a través de un gateway seguro, módems celulares con autenticación fuerte y registros revisados, listas de control de acceso en los PLC.
- Llave física en posición RUN, que bloquea cambios de lógica, y cambio a modo programa solo durante mantenimiento.
- Operación manual ensayada, respaldos de la lógica verificados y plan de reemplazo de equipos sin soporte del fabricante.
Todo sistema que haya telemetrizado pozos, estanques o plantas elevadoras con módems celulares, también en Chile, comparte la superficie de ataque. La diferencia entre un susto y un incidente la pone el diseño hidráulico que sigue funcionando cuando el control falla.
Fuentes: FBI / EPA: Malicious Cyber Actors Targeting Water and Wastewater Sector Internet-Facing PLCs (30 de julio de 2026), Cybersecurity Dive: What we know so far about the hacking campaign against US water systems (20 de agosto de 2026).